
Відкриті vs закриті AI-моделі: що обрати
Anthropic, Meta, Mistral — чия модель підходить вашому бізнесу? Розбираємо ризики, витрати і governance відкритих та закритих AI-моделей у 2026 році.
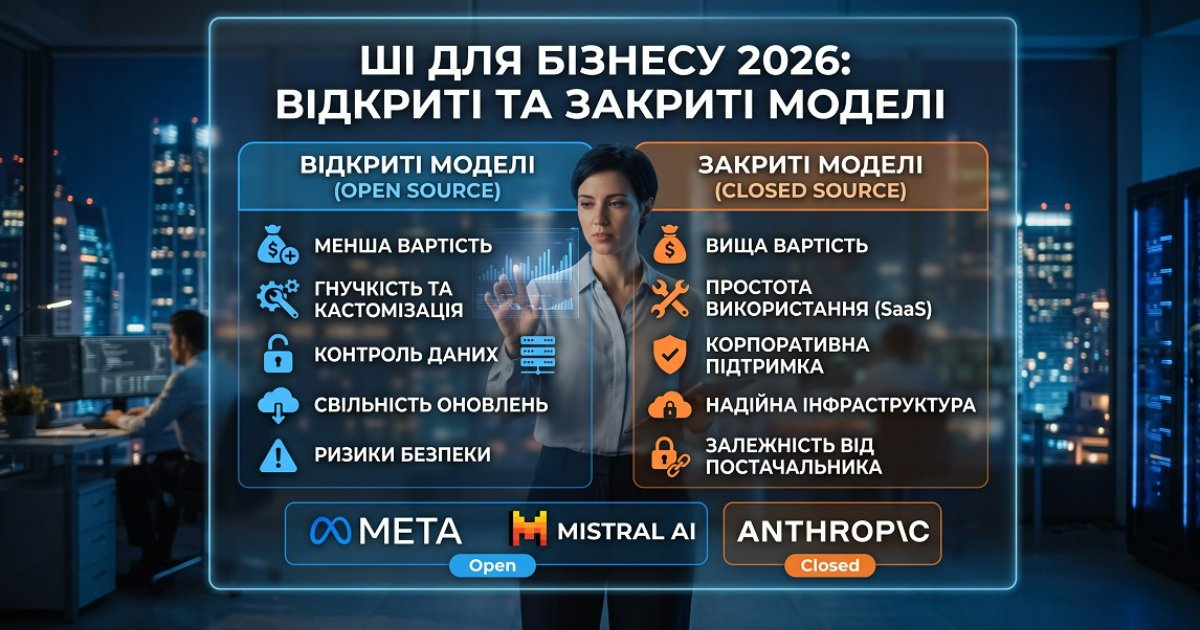
Дискусія, яка коштує бізнесу реальних грошей
27 липня 2026 року CEO Anthropic Даріо Амодеї опублікував офіційний документ щодо AI-моделей з відкритими вагами — того самого дня, коли Moonshot AI виклала повні ваги Kimi K3 на 2,8 трильйона параметрів у відкритий доступ на Hugging Face. Збіг у часі не був випадковим. Понад 50 компаній — серед них Nvidia, Microsoft, Meta і Palantir — щойно підписали листа до регуляторів із закликом не обмежувати моделі з відкритими вагами. Anthropic була єдиною великою лабораторією, яка відмовилась підписати. Галузь хотіла знати, де саме вона стоїть.
Те, що сталося далі, стало одним із найвагоміших регуляторних роз'яснень в новітній історії AI — не тому, що анонсувало новий продукт, а тому, що перекреслило карту, за якою бізнес досі думав про вибір моделей. Далі — конкретика: трикомпонентний фреймворк Anthropic, інцидент із дистиляцією, що його спровокував, і чіткі критерії для вашого власного рішення про закупівлю.
Питання відкритих проти закритих моделей перекочувало з форумів розробників у зали засідань. Його ставлять команди закупівель. Його ставить юридичний відділ. А CTO, які досі не сформували чіткої позиції, приймають дорогі рішення за замовчуванням — а не свідомо.
Документ Anthropic не закриває дискусію. Але він дає керівникам щось кориснішe за вирок: структурований спосіб думати про ризики, можливості й контроль.
Що насправді сказав Anthropic — і чого не сказав
Перше, що треба зрозуміти: документ Anthropic — це не анонс продукту. Anthropic не випускає відкриті версії Claude. Це регуляторне роз'яснення, і його перший рядок навмисно прямолінійний: Даріо Амодеї написав, що «Anthropic ніколи не виступала за заборону моделей з відкритими вагами» — і виділив це курсивом власноруч.
Це формулювання важливе, бо галузь думала інакше. Коли Anthropic відмовилась підписати коаліційного листа за підтримки Nvidia, критики в X звинуватили компанію в тихому лобіюванні обмежень, які захищають її власний бізнес. Відповіддю Амодеї стала повна позиція — а не прес-реліз.
Суть цієї позиції тримається на розрізненні, яке більшість бізнес-розмов про AI повністю ігнорує: різниця між моделями з відкритими вагами без небезпечних можливостей і тими, що наближаються до межі найпотужніших систем.
За словами Амодеї, моделі з відкритими вагами, які не мають небезпечних можливостей, — це «суспільне благо»: вони дають реальну цінність бізнесу, розробникам і дослідникам без жодних витрат, окрім обчислювальних ресурсів. Це вагома підтримка екосистеми відкритих ваг від CEO компанії, яка будує виключно закриті моделі.
Межу Anthropic проводить на рівні фронтиру. Проблема не у відкритості як принципі. Проблема — в незворотності публікації ваг найпотужніших систем. Щойно ваги опубліковані, їх не можна відкликати. Захисні механізми можна зняти. Копії можна завантажити, поширити й запустити на приватній інфраструктурі поза будь-яким моніторингом. Для моделей із справді небезпечними можливостями — тих, що могли б суттєво допомогти в кібератаках або розробці біологічної зброї — саме ця незворотність і є проблемою.
Моделі з відкритими вагами без небезпечних можливостей — суспільне благо. Питання для вашого бізнесу не в тому, до якого табору приєднатись, а в тому, якої категорії насправді потребує ваш сценарій використання.
Три заходи, які Anthropic пропонує замість заборони
Замість тотальних обмежень документ Anthropic пропонує три точкові заходи. Розуміння їх допомагає керівникам читати регуляторний ландшафт на найближчі два-три роки — бо ці пропозиції, швидше за все, формуватимуть правила закупівель, вимоги до відповідності й умови вендорських контрактів.
Перше: жорсткіший контроль над експортом чипів. Головне занепокоєння Амодеї — не те, що американський бізнес використовує відкриті моделі від китайських лабораторій. Його турбує можливість того, що авторитарні уряди побудують AI-системи потужніші за все, що є на Заході, — і залишать їх закритими, розгортаючи для військових або наглядових цілей. Відповідь, яку він пропонує, — обмеження експорту передових чипів і переслідування контрабанди, а не обмеження того, які моделі може використовувати бізнес.
Друге: переслідування промислової дистиляції у великих масштабах. Тут документ стає конкретним — і це безпосередньо стосується вендорських відносин. Anthropic звинуватила одну з китайських AI-лабораторій у тому, що описала як найбільшу відому атаку дистиляції проти Claude: кампанія з приблизно 654 000 фейкових акаунтів і майже 41 мільйоном обмінів, використаних для навчання конкурентної моделі на виходах Claude. Амодеї стверджує, що цьому мають протидіяти точкові правові та комерційні механізми — а не широкі обмеження відкритих ваг.
Третє: обов'язкове тестування безпеки для всіх достатньо потужних моделей — відкритих і закритих. Це найвагоміша пропозиція для бізнесу, що оцінює AI-вендорів. Амодеї пропонує, щоб будь-яка модель, яка перетинає певний поріг можливостей, проходила обов'язкове тестування безпеки — на кіберризики, біологічні ризики й вирівнювання — до публікації. Він також порушив ідею міжнародного органу для адміністрування такого тестування. Принципово: ця вимога поширювалась би незалежно від того, чи опубліковані ваги моделі.
Регуляторний висновок: якщо ці пропозиції наберуть силу, тягар відповідності при розгортанні фронтирного AI зросте для всіх — але ризик раптового відключення або обмеження доступу впаде непропорційно на бізнес, що глибоко інтегрував моделі з відкритими вагами, які згодом не пройдуть порогів безпеки.
Що «відкриті ваги» насправді означають для вашої роботи
Перш ніж обирати архітектуру моделі, варто точно розуміти, що відкриті ваги дають — і чого не дають.
Що ви отримуєте
Коли ваги моделі у відкритому доступі, ви можете завантажити й запустити модель на власній інфраструктурі. Це означає: жодної залежності від API, жодної поштучної тарифікації, жодного вендора, що контролює ваш доступ. Для великих обсягів низькочутливих завдань — класифікація документів, внутрішній пошук, структурована витяжка даних — це може суттєво знизити витрати. Ви можете дотренувати модель на власних даних, не відправляючи їх на сторонній сервер. Можете розгорнути її в ізольованих середовищах, де зовнішні API-виклики заборонені правилами відповідності.
Для бізнесу в регульованих галузях із жорсткими вимогами до резидентності даних, або для команд, що будують продукти, де вартість інференсу при масштабуванні є ключовим обмеженням, моделі з відкритими вагами — як серія Llama від Meta або релізи Mistral — стали справді конкурентоспроможним варіантом.
Від чого ви відмовляєтесь
Звіт Інституту безпеки AI Великої Британії, на який посилається документ Anthropic, формулює прямо: та сама відкритість, що уможливлює локальне розгортання, «виключає багато заходів безпеки, які розробники закритих моделей можуть використовувати для виявлення й припинення зловживань, ітерації захисних механізмів у міру появи вразливостей, контролю доступу користувачів і відкликання моделей». Щойно ваги опубліковані — ці опції зникають назавжди.
Для бізнесу це означає інший вид операційного ризику. Коли ви запускаєте модель з відкритими вагами, шар безпеки — ваш. Жоден вендор не надішле патч, коли з'явиться нова техніка обходу захисту. Жодного моніторингу зловживань. Якщо ваше розгортання зламають — через ін'єкцію промптів або ворожі вхідні дані — реагувати доведеться виключно вашій інженерній команді.
Це не аргумент проти відкритих ваг. Це аргумент за чесну оцінку того, чи є у вашої команди ресурси нести цю відповідальність.
Прихована ціна «безкоштовного»
Самостійне розгортання потужної моделі з відкритими вагами — не безкоштовне. Воно потребує GPU-інфраструктури, MLOps-експертизи, постійного обслуговування й посилення безпеки. Для середнього бізнесу без виділеної ML-платформної команди сукупна вартість самостійного хостингу може перевищити витрати на добре узгоджений API-контракт із закритим вендором — особливо якщо врахувати інженерний час на оновлення моделей, оцінку безпеки й реагування на інциденти.
Математика змінюється при масштабі. При дуже великих обсягах інференсу або для сценаріїв, де суверенітет даних не підлягає обговоренню, самостійний хостинг часто виграє. Помилка — вважати, що він виграє за замовчуванням.
Аргумент на користь закритих моделей: що ви насправді купуєте
Вибір закритої моделі — Claude, GPT-4o, Gemini або їхніх наступників — це передусім не рішення про можливості. Це рішення про governance.
Коли ви використовуєте закриту модель через API, ви купуєте керований сервіс, що включає фільтрацію безпеки, моніторинг зловживань, оновлення моделі — і, що критично, вендора, який несе частину відповідальності за поведінку моделі. Цей останній пункт важливіший, ніж більшість команд закупівель усвідомлює. Коли AI-агенти беруть на себе дедалі вагоміші завдання — погоджують замовлення на закупівлю, складають документи відповідності, маршрутизують ескалації клієнтів — питання про те, хто відповідає, коли щось іде не так, стає темою для ради директорів, а не лише для інженерів.
Закриті моделі також пропонують те, що справді важко відтворити з відкритими вагами: безперервне вдосконалення без витрат на міграцію. Коли Anthropic випускає нову версію Claude, клієнти API отримують доступ без перебудови інфраструктури. Коли виявляється нова проблема безпеки, вендор її виправляє. Операційний тягар залишається на боці постачальника.
Компроміс — залежність. Прив'язка до AI-вендора — реальний ризик: ціни можуть змінитись, API — застаріти, доступ — бути обмежений з регуляторних міркувань. Бізнес, що глибоко інтегрував єдиного закритого вендора, залежить від його стратегічних рішень — і розплутати це швидко буває вкрай складно.
Справжнє питання — не відкрите проти закритого. Питання в тому: які ризики ви готові нести самостійно, а які маєте передати вендору?
Фреймворк рішень для керівників
Документ Anthropic, якщо читати його уважно, дає керівникам щось кориснішe за вирок у суперечці відкритих і закритих моделей. Він пропонує фреймворк стратифікації ризиків. Ось як його застосувати.
Крок 1: Класифікуйте сценарій використання за чутливістю
Не всі AI-завдання мають однаковий профіль ризику. Внутрішні інструменти продуктивності — підсумовування нарад, підготовка документів, допомога з кодом — мають принципово інший профіль ризику, ніж клієнтські агенти, підтримка фінансових рішень або автоматизація відповідності. Що вищі наслідки помилки моделі або збою безпеки, то сильніший аргумент на користь закритої моделі з активним наглядом вендора.
Для AI-агентів, що обробляють закупівлі або робочі процеси погодження, де одна неправильно категоризована транзакція може спровокувати аудит відповідності, керований шар безпеки закритої моделі — не розкіш, а частина архітектури контролю.
Крок 2: Оцініть вимоги до суверенітету даних
Якщо ваша галузь вимагає, щоб дані не покидали певну юрисдикцію, або щоб інференс відбувався на власних потужностях, відкриті ваги можуть бути єдиним реальним шляхом. Це типово для охорони здоров'я, оборонних контрактів і певних сегментів фінансових послуг. У таких випадках питання зміщується з «відкрите чи закрите?» на «яка модель з відкритими вагами має потрібний профіль можливостей і репутацію безпеки?»
Крок 3: Чесно оцініть внутрішній потенціал безпеки
Запустити модель з відкритими вагами у виробництво — означає взяти шар безпеки на себе. Перш ніж погодитись, дайте чесну відповідь: чи є у вашої команди ресурси відстежувати нові техніки обходу захисту в міру їх появи? Аудитувати виходи моделі у масштабі? Реагувати на інцидент безпеки за години, а не за дні? Якщо ні — уявна економія від самостійного хостингу, швидше за все, буде з'їдена першим серйозним інцидентом.
Крок 4: Змоделюйте регуляторну траєкторію
Запропонований Anthropic фреймворк обов'язкового тестування безпеки — якщо він стане нормою — вимагатиме від будь-якої достатньо потужної моделі проходити перевірку до публікації, незалежно від відкритості ваг. Бізнес, що будується на моделях з відкритими вагами, які згодом не пройдуть ці пороги, може зіткнутись із раптовим порушенням доступу або ризиками відповідності. Враховуйте регуляторний ризик в архітектурних рішеннях зараз — а не після того, як правила будуть написані.
Крок 5: Не сприймайте це рішення як постійне
Ландшафт відкритих ваг рухається швидко. Моделі, що вісімнадцять місяців тому явно поступались закритим альтернативам, тепер конкурентоспроможні на багатьох бенчмарках. Правильна відповідь у 2026 році може не бути правильною у 2027-му. Будуйте AI-архітектуру з розрахунком на те, що компоненти доведеться міняти — і проектуйте харнес агента та шар інтеграції так, щоб ця заміна не вимагала перебудови з нуля.
Шар governance, про який ніхто не говорить
Дискусія про відкриті та закриті моделі зазвичай зосереджена на можливостях і вартості. Вимір governance отримує менше уваги — а саме там живуть найвагоміші бізнес-ризики.
Коли Anthropic описує незворотність публікації відкритих ваг, вона вказує на те, що глибоко важливо для корпоративного управління ризиками: неможливість відреагувати. Вендор закритої моделі може відкликати модель, закрити вразливість або обмежити доступ для конкретного сценарію. Модель з відкритими вагами, щойно опублікована, не підлягає відкликанню. Якщо у розгорнутій вами моделі виявлено вразливість — патч має прийти від вас.
Це не гіпотетика. Ландшафт безпеки AI у 2026 році включає активні дослідження ворожих атак, ін'єкцій промптів і витяжки моделей — і всі вони простіші проти розгортань з відкритими вагами, де зловмисник може вивчати ваги моделі безпосередньо. Для бізнесу, що запускає AI-агентів з доступом до чутливих систем, це матеріальний ризик безпеки, якому місце у вашій моделі загроз. Детальніше про те, як governance-фреймворки для AI-агентів розмежовують шар моделі й шар контролю — в окремому матеріалі.
Фреймворки governance, що будуються навколо AI-агентів, дедалі чіткіше розрізняють шар моделі й шар контролю. Яку модель ви обрали — важливо менше, ніж які контролі ви навколо неї побудували. Але вибір моделі визначає, які контролі вам доступні — а які доведеться будувати самостійно.
Коли CTO заходить на засідання ради директорів і може чітко пояснити, які ризики несе вендор, а які — компанія, з обґрунтуванням кожного рішення — це не просто хороший governance. Це тип системного мислення, що змінює те, як інвестори й директори сприймають команду керівництва. Він сигналізує: впровадження AI в цій організації — керований процес, а не серія ставок.
FAQ
Чи виступає Anthropic проти моделей з відкритими вагами? Ні. Даріо Амодеї прямо заявив у документі від липня 2026 року, що Anthropic ніколи не виступала за заборону моделей з відкритими вагами, і назвав такі моделі без небезпечних можливостей суспільним благом. Занепокоєння компанії стосується конкретно фронтирних моделей із можливостями, що можуть спричинити серйозну шкоду, — а не категорії відкритих ваг загалом.
Які основні бізнес-ризики використання моделей з відкритими вагами? Головні ризики — операційні: ви несете шар безпеки, а отже відповідаєте за моніторинг, патчинг і реагування на інциденти. Є також регуляторний ризик: якщо запровадять обов'язкове тестування безпеки, моделі, що не пройдуть його, можуть стати невідповідними — і порушити розгортання, побудовані навколо них. Нарешті, витрати на самостійний хостинг часто недооцінюють: GPU-інфраструктура, MLOps-персонал і обслуговування можуть перевищити API-витрати для багатьох середніх компаній.
Що таке дистиляція і чому вона важлива для вибору вендора? Дистиляція — техніка навчання, при якій менша модель вчиться, обробляючи виходи більшої й потужнішої. Anthropic описала масштабну атаку дистиляції проти Claude — нібито десятки мільйонів обмінів через фейкові акаунти для навчання конкурентної моделі. Це важливо для вибору вендора, бо ілюструє, як екосистема відкритих ваг може створювати IP-ризики й конкурентні загрози, що виходять далеко за межі безпосередньо залучених компаній.
Коли закрита модель краща за модель з відкритими вагами? Закриті моделі, як правило, кращий вибір, коли: сценарій передбачає рішення з високими наслідками (відповідність, фінансові погодження, клієнтські агенти); команда не має ресурсів управляти самостійним шаром безпеки; регуляторні вимоги не зобов'язують до розгортання на власних потужностях; або потрібне безперервне вдосконалення моделі без витрат на міграцію. Керований шар governance закритого API — реальний операційний актив, а не просто рядок витрат.
Чи суттєво змінить регулювання ландшафт відкритих ваг? Запропонований Anthropic фреймворк — обов'язкове тестування безпеки для всіх достатньо потужних моделей, відкритих і закритих — якщо буде прийнятий, створить нові вимоги відповідності для розгортань з відкритими вагами. Бізнес має відстежувати регуляторні зміни у своїх юрисдикціях і будувати AI-архітектуру з достатньою модульністю для адаптації. Регуляторна траєкторія 2026 року вказує на посилення нагляду — незалежно від того, який тип моделі ви обрали.
Питання відкритих проти закритих моделей не має універсальної відповіді — і будь-який вендор або консультант, що стверджує інакше, продає вам власну перевагу, а не фреймворк. Те, що документ Anthropic насправді дає, — це чіткіша мова для справжнього питання: які ризики належать вашому вендору, а які — вам?
Розподіліть це правильно — і відчуєте, що насправді дає хороший AI-governance. Не збудження від технології, а спокій. Спокій від того, що ваші критичні процеси працюють на фундаменті, який ви розумієте, з відповідальністю, призначеною на кожному рівні. Саме до цього стану варто прагнути.
Компанії, що лідируватимуть у наступні три роки, — не ті, що обрали правильну модель у 2026-му. Ті, що побудували правильну архітектуру рішень — і зробили її достатньо зрозумілою, щоб змінювати за потреби.
Є питання? Запитайте AI-агента прямо зараз
Відповідає за секунди, знає все про наші послуги та допоможе розібратися у вашій ситуації
Читайте також
Як Apple проти OpenAI змінює правила гри для агентів
Apple vs OpenAI: як протистояння технологічних гігантів змінює ринок AI-агентів і що це означає для українського бізнесу вже сьогодні.
ПорівнянняOpen-weight моделі 2026: дешеві агенти проти гігантів
Open-weight моделі 2026 року б'ють рекорди: малий бізнес запускає AI-агентів за копійки там, де раніше потрібні були мільйони. Факти, кейси, порівняння.
ПорівнянняAI-агент vs живий менеджер: коли що вибирати
Порівняння AI-агента і живого менеджера по швидкості, вартості та якості роботи. Коли AI виграє, коли програє — і як побудувати ідеальний тандем для бізнесу.